
 loading...
2026年10月29日,全球领先的加密货币交易所币安遭遇一起规模达63.4亿美元的资产盗窃事件,引发行业广泛关注。根据币安于11月3日发布的调查报告,此次攻击并非突发,而是一场持续数月的精密渗透行动。
事件追溯至2026年6月,当时一名负责钱包系统运营的工程师在使用内部AI编程辅助工具时,意外下载了被篡改的Homebrew安装包。尽管币安迅速识别异常并更换设备、重置凭证,但攻击者已获取关键员工职责与团队结构信息。
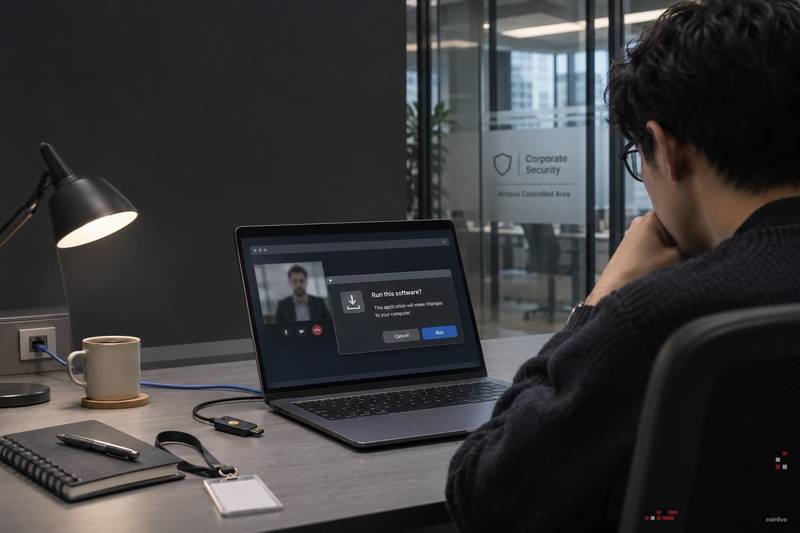
同年9月,第二轮攻击启动。另一名工程师通过正规招聘渠道收到“项目总监”职位邀约。面试过程由伪装成人力资源代表和公司CEO的黑客主导,对方提供真实社交资料以增强可信度。最终,候选人被要求完成一项编程作业,其中隐藏的恶意代码在执行时植入后门。
该恶意软件成功绕过终端防护,为后续横向移动提供了跳板。值得注意的是,整个准备阶段未直接针对区块链协议,而是聚焦于内部系统渗透。
10月20日,攻击进入关键阶段。黑客通过受感染设备访问两名参与钱包基础设施的工程师账户,发现可用于部署软件容器的部署令牌(Deployment Token)。
九天后,即10月29日UTC时间17:15至19:56期间,攻击者登录第三名工程师电脑,利用非法权限部署恶意容器并执行签名脚本。北京时间20:05,未经授权的交易正式开始。
短短四分钟内,五个钱包向攻击者控制地址转移2.3346亿枚XRP、970,500枚SOL、18,270枚BTC及约4420万枚OP代币。以太坊方面则借助EIP-7702机制——一种允许将钱包操作委托给智能合约的技术——实现绕过常规提款流程的授权。
币安表示,已于10月30日UTC时间00:10撤销相关委托,但大量资金已在此前流出。
币安评估此次事件影响总额约为63.4亿美元。截至报告发布,已有28.5亿美元被冻结或拦截。同时,公司宣布动用自有资源补充受影响资产的98%。
需明确的是,“98%”指币安从储备金和其他财务渠道补偿客户损失,而非黑客归还资金。公司强调,所有用户无需承担财务风险。
目前,币安已完成受损设备更换、凭证撤销与交易签名环境重构。其内部AI工具已重新部署,并实施更严格的访问控制策略。独立网络安全审计正在进行中。
此外,币安披露,在2026年共检测并阻止57起疑似与朝鲜相关的网络攻击尝试。美国联邦调查局(FBI)已将本次事件定性为由名为“TraderTraitor”的朝鲜关联组织所为,平壤方面予以否认。
追回被盗资产与修复系统漏洞是两项并行挑战。尽管事件后出现23亿美元的日均净流入,但用户仍将持续关注提现功能恢复情况及未来安全透明度。
 364
 196
 469
 156
 981
 165
 695
 745
 782
714


