
 loading...
2026年11月6日,Gnosis Pay宣布其品牌加密货币借记卡系统发生数据泄露事件。攻击者获取了该公司面向零售客户的系统访问权限,查看了部分客户信息。尽管资产未受波及,但持卡人需高度警惕后续的网络钓鱼活动——诈骗分子可利用真实姓名、地址和钱包关联信息制造可信假象。
根据官方声明,监控系统于11月3日检测到未经授权的访问行为。安全团队在两小时内启动应急响应,更换凭证并修复漏洞。然而,该事件直到11月6日才对外公布,期间已向受影响客户发送邮件通知,并通报数据保护机构与发卡行。美国媒体The Block也报道了此次事件。
此次泄露仅波及Gnosis Pay自研的B2C消费者平台,其企业级白标服务(即为其他钱包或金融科技公司提供技术支持)未受影响。这意味着通过第三方应用使用卡片的用户不受此事件影响。
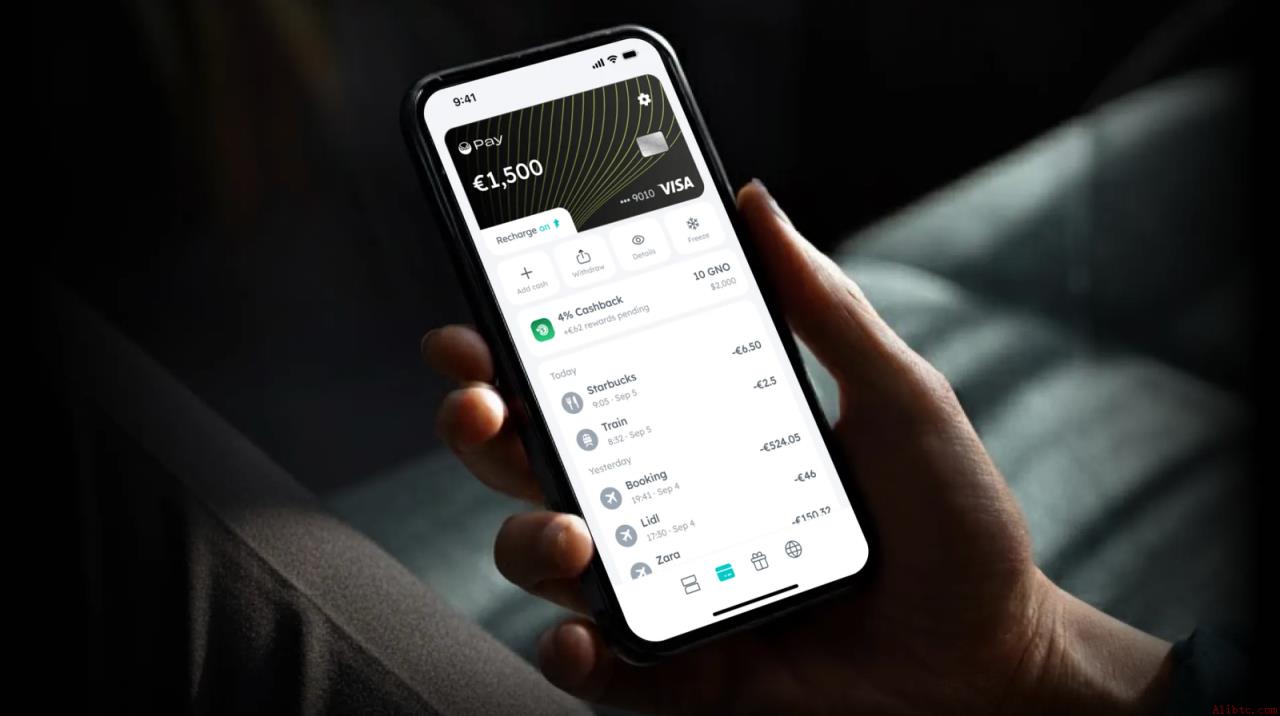
Gnosis Pay强调,其卡片采用自我托管架构,资金存储于用户控制的区块链智能合约账户中。即便系统被入侵,也无法获取私钥或转移资产。然而,每个账户均绑定一个公开钱包地址,一旦与个人身份信息结合,便成为潜在欺诈目标。
公司未公开具体泄露的数据种类或影响人数,仅表示“部分客户信息”外泄。每位受影响用户均收到专属邮件,说明其数据暴露情况。建议用户仔细核对发件人邮箱,切勿点击链接,应手动输入help@gnosispay.com联系官方。
不同于传统电商平台仅泄露姓名与邮箱,加密货币卡片泄露涉及钱包地址与个人身份的匹配。这使得原本匿名的链上记录变为可追踪的财务档案。任何掌握这些信息的人,都可能发起针对性诈骗——包括电话、信函甚至伪造账单。
数据泄露后,最危险的是伪装成官方消息的网络钓鱼。即使对方提及真实购买记录或个人信息,也不代表消息可信。关键警示包括:要求提供助记词、私钥、完整卡号或PIN码;要求转账至“安全地址”;声称账户异常需立即操作。所有更改必须通过官方应用完成。
作为应对措施,Gnosis Pay已将3D Secure设为所有在线支付的强制流程。该机制要求用户在支付时进行二次验证,防止他人仅凭卡号盗用。该政策将持续至2026年12月20日系统正式关闭。
第一步:确认是否受影响。仅持有Gnosis Pay自有品牌卡的用户需关注邮件通知;使用合作伙伴应用的用户无须担心。
第二步:保持警惕。始终通过书签打开官方应用,拒绝任何含链接的外部通信。
第三步:主动防御。若确认姓名与钱包地址同时泄露,建议将大额资产转移至新地址,并使用离线硬件钱包长期保管。
由于总部位于英国,该事件适用《通用数据保护条例》(UK GDPR)。客户有权:
• 要求获取自身数据清单(第15条)
• 向数据保护机构提出投诉(第77条)
• 索赔因泄露造成的实际或精神损害(第82条)
请妥善保存来自Gnosis Pay的邮件,作为证据基础。
无论本次事件,Gnosis Pay原计划于2026年12月20日终止消费者业务,停止网页应用运营。此后,卡片服务将由合作钱包平台接管。用户需提前迁移订阅、定期付款等绑定项目。
在选择替代卡片时,请重点评估:
• 发行方是否在欧盟持牌?
• 资产是用户自持还是平台托管?
• 兑换法币的手续费结构如何?
建议对比返现比例、交易费用与风控能力,做出理性决策。
(截至2026年11月6日。本文不构成投资建议。价格与条款可能变动,请以官网为准。)
 529
 332
 125
 508
 325
 874
 562
 143
 628
 369


