
 loading...
Core Lightning 正式推出 26.06.10 版本,针对多位研究人员提交的安全报告实施多项修复措施。该更新涵盖双重资金与拼接功能、链上 HTLC 解析、gossip 资源控制、connectd 模块、Runes 与 Commando 集成、插件钩子及 hsmd 安全组件,同时加强了对远程崩溃风险的防范。
此次更新重点解决多个高危漏洞,包括对等节点交易签名验证缺失、onchaind 中的 HTLC 处理缺陷,以及 gossip 网络资源滥用等问题。维护团队强调,这些修复对于保障闪电网络节点的稳定性和资产安全至关重要。
与此前两次小版本发布一致,本次不采用保密期策略,意味着修复内容在发布后即刻生效。为降低攻击者快速复现漏洞的风险,部分安全修复相关的测试代码被暂时保留,尚未公开。
26.06.10 版本新增对“粉尘限额”超过 5,000 聪的通道请求进行拒绝处理。同时,对于零确认(zero-conf)的双重资金通道开启请求,除非节点明确配置允许,否则将被阻止。由于双重资金仍处于实验阶段,建议运营商避免与不可信节点建立此类连接。
针对 Runes 与 Commando 功能的整合,维护人员建议将运行时绑定的 Runes 与特定节点关联,并定期轮换来源不明的资产,以降低潜在风险。
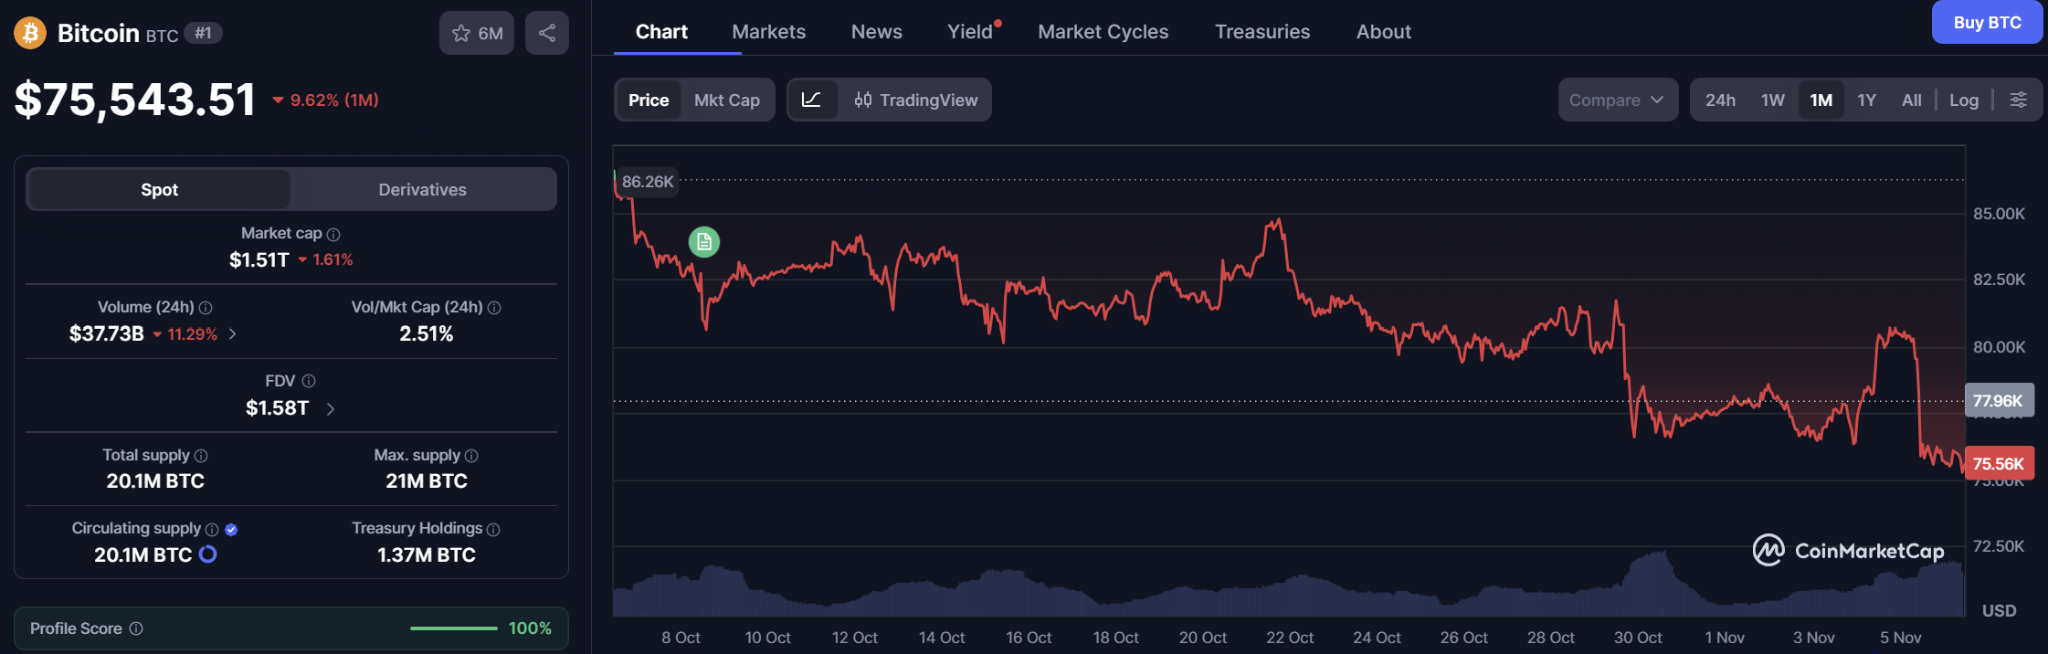
此次发布紧随 Bitcoin Core 加快漏洞修复节奏的步伐,也呼应了 Electrum 对恶意服务器漏洞的补丁更新。这反映出比特币生态在面对新型威胁时正逐步形成更敏捷的安全响应机制。
项目方特别感谢比特币红队(The Bitcoin Red Team)及其他十余位研究团队对漏洞的负责任披露,体现了社区协作在提升网络安全性方面的重要作用。
 394
 897
 605
 146
 590
 585
 582
 777
 411
 929


