
 loading...
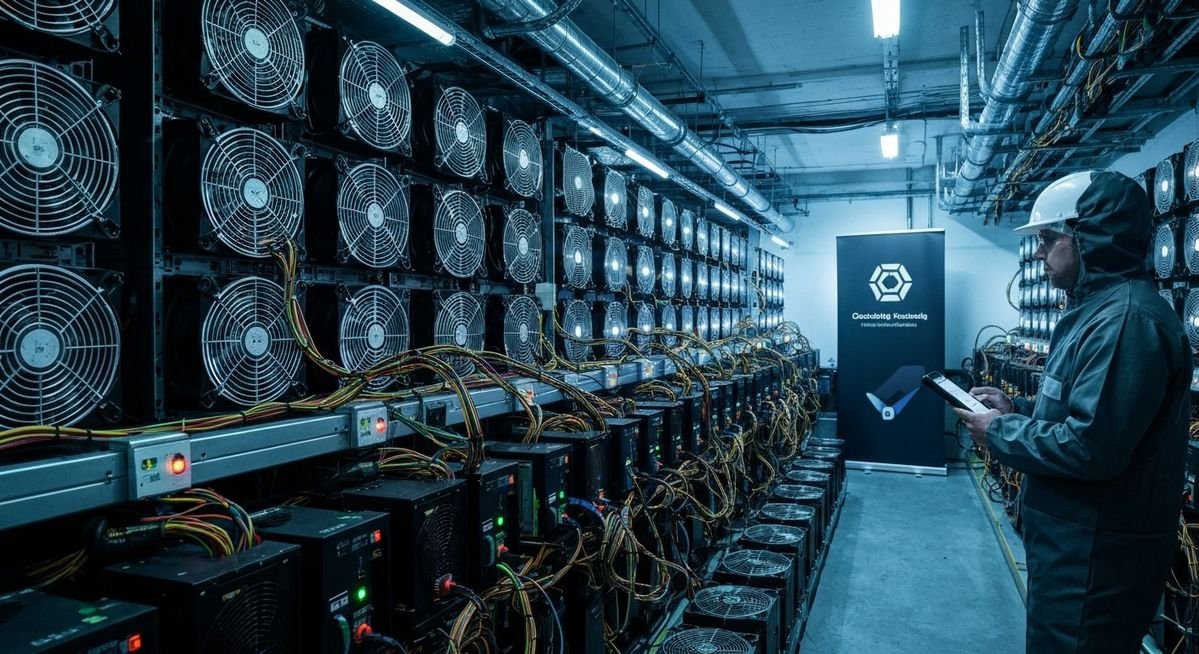
比特币挖矿服务商 Luxor 在遭遇客户算力被短暂转移至其他矿池的安全事件后,已启动全面基础设施安全强化计划。公司已完成访问密钥更换、操作系统内核更新以及关键软件依赖版本的锁定,以阻断潜在攻击路径。
据Odaily报道,此次安全事件发生于韩国时间17日上午6时25分。攻击者利用名为“Previdium Commander”的恶意工具,入侵了多个客户账户,导致其挖矿算力在短时间内被重定向至非指定矿池。矿池作为算力集中处理节点,一旦被非法操控,可能影响收益分配与运营稳定性。
Luxor 表示,该事件暴露出平台在身份验证与权限管理方面的漏洞。公司已迅速采取补救措施,完成核心组件的修复与加固,并决定暂停大部分新功能开发,优先保障现有系统的安全性与可靠性。
公司首席执行官公开呼吁同行厂商借鉴此次经验,建立更严格的安全审计机制,共同维护加密资产存储与挖矿生态的可信度。

 635
 348
 605
 315
 409
 277
 735


