
 loading...
本月,加密安全监管领域发生了一项重大转变。符合条件的商用连接型硬件钱包及钱包软件制造商,在发现正在被利用的漏洞或严重安全事件后,必须在24小时内向欧洲网络安全当局发出警报。
这一义务于2026年9月11日生效,依据是欧盟的《网络弹性法案》(Cyber Resilience Act)。这是一项广泛的产品安全法规,其影响远超加密领域,但如今对向欧盟市场销售钱包的制造商来说,已具备实质性的约束力。
该法律并非专为数字资产编写,而是一项横向产品规则。只要产品的预期或可预见用途包含与设备或网络的數據连接,适用于硬件和软件并投放到欧盟市场的商品均适用此规则。商业供应的连接型硬件钱包和可下载的钱包应用程序均可能符合这一标准。
需要注意的是,监管机构尚未公布涵盖品牌的具体清单,并非所有的加密钱包项目或服务都自动符合条件。特定产品是否在管辖范围内,取决于其供应方式、连接性以及可能适用的豁免条款。
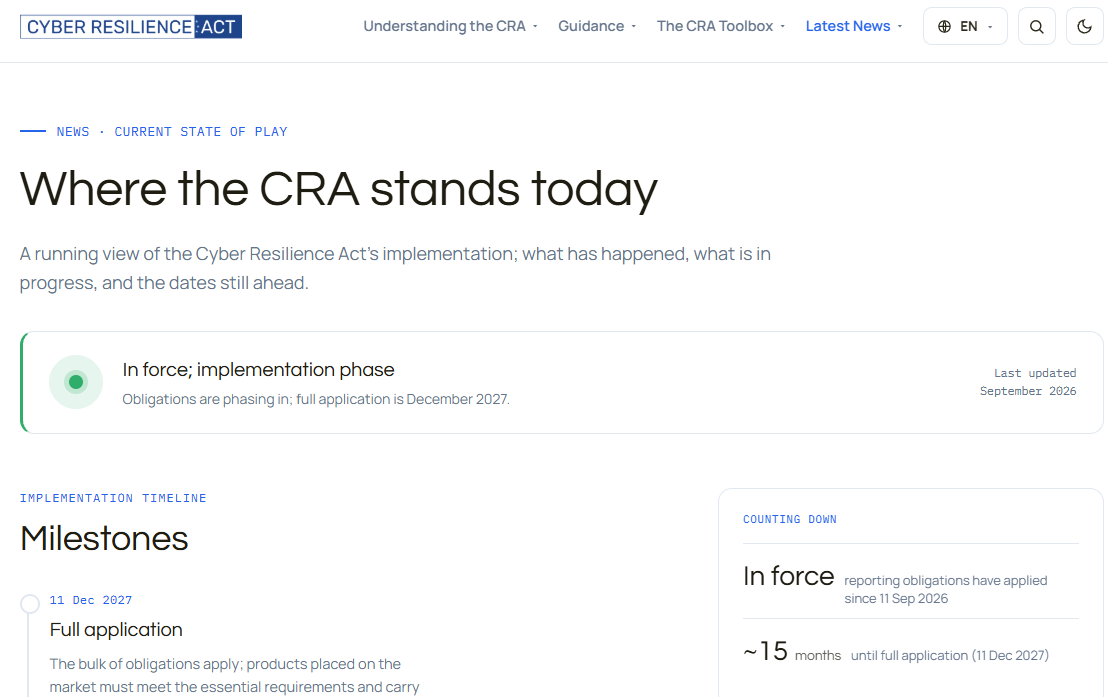 来源:CRA官方页面
这是最显著的变化。一旦制造商意识到存在正在被利用的弱点或严重安全事件,倒计时即刻开始。首次申报必须在不延误的情况下尽快完成,且最迟不得超过24小时。
警告信息必须注明哪些成员国接收了受影响的产品;对于严重事件,还需说明是否怀疑存在恶意行为。
第二次申报(应在72小时内提交)内容更为深入。针对漏洞,必须补充产品详情、利用攻击的信息以及正在进行的修复或缓解措施。
针对严重事件,制造商必须描述事件经过、分享初步评估结果,并概述可用的缓解步骤。如果需要采取行动,还必须直接通知受影响的用户,有时也包括更广泛的用户群体。
制造商只需通过由欧盟网络安全机构ENISA运营的“单一报告平台”提交一次报告。该门户会将提交内容转发给相关的国家应急响应团队,并使数据可供ENISA使用,以便在需要时与其他国家团队共享。
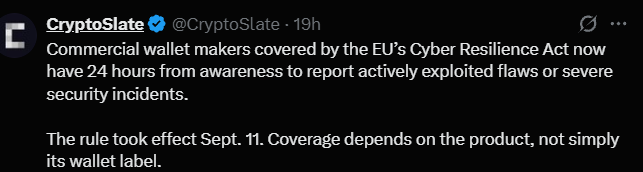 来源:CryptoSlate文章
一个容易被忽视的细节是:这项报告义务已经适用于2027年12月前销售的合格产品,而不仅仅是在法律完全生效后推出的新钱包。开源项目也不能自动免除责任。
尽管非货币化软件和在其直接责任范围之外工作的个人贡献者受到不同对待,但商业分发的开源钱包软件仍可能触发制造商的义务。具体而言,开源管理者的报告义务始于2027年12月。
9月11日仅标志着快速报告义务的启动,而非法律的全面 rollout。更广泛的产品安全框架,包括“设计即安全”要求、生命周期义务和CE标志,将于2027年12月11日成为强制性要求。
此外,预计在此之前的2026年10月和12月还将出台两轮技术标准。
对加密市场而言,当前的直接影响是监管报告窗口比大多数钱包制造商此前所遵循的要严格得多。用户暂时还看不到带有CE标志的钱包或广泛的设计强制要求,因为这些要到2027年底才生效,但对于严重缺陷和事件披露的时钟已经开始运行。
向欧盟市场销售的钱包制造商,以及依赖其产品的用户,应将其视为《网络弹性法案》的第一个真正执行里程碑,而非仅仅是象征性的起跑信号。

 414
 265
 624
 865
 922
 396
 637
 719
 680
 797


