
 loading...
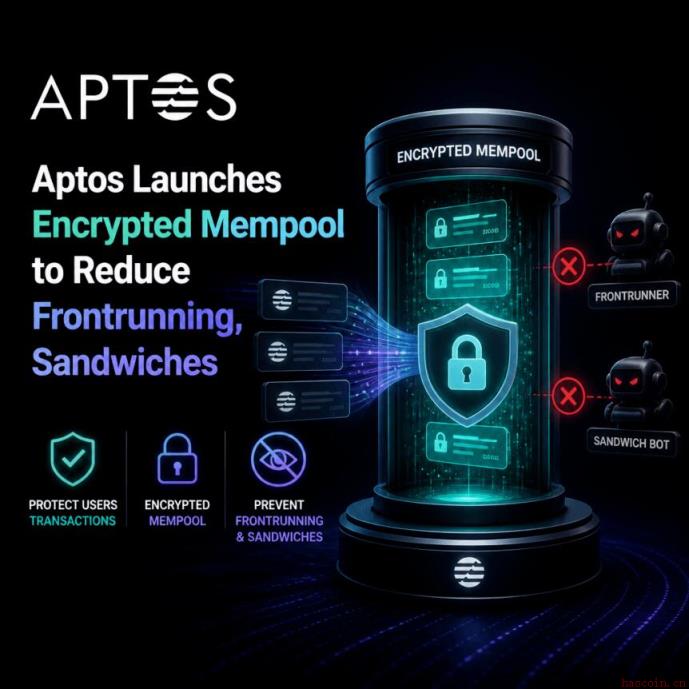
Layer-1 区块链 Aptos 宣布其主网已正式上线“加密内存池”功能,为用户提供抵御最大可提取价值(MEV)攻击的可选保护机制。该功能允许用户将待处理交易以加密形式提交,直至区块排序最终确定,从而避免敏感信息被实时监控。
当前多数主流区块链在交易提交后,其内容(包括调用函数、资产类型及金额)对所有网络观察者可见。这使得自动化机器人能够提前获取信息,实施抢跑交易或三明治攻击,损害普通用户的利益。Aptos 指出,该功能特别面向机构投资者、高价值交易者、AI 智能体以及开发者,旨在提升链上操作的安全性。
根据 Cointelegraph 对 EigenPhi 数据的分析,仅在 2025 年 10 月前的 12 个月内,以太坊上的三明治攻击已造成约 6000 万美元损失。而在 Solana 网络中,Bitquery 统计显示 11 个月间相关攻击获利达 2970 万美元,影响超过 220 万个钱包地址。
当用户启用此功能时,兼容钱包或应用会在本地设备端对交易进行加密后再发送至 Aptos 网络。交易中的资产与金额等关键信息被隐藏,但发送方地址和 Gas 费仍可被识别。
加密后的交易进入内存池——即等待打包的待处理队列。验证节点在不掌握交易具体内容的情况下完成排序共识。一旦顺序确定,所有验证节点共同参与解密,随后执行并记录于链上。整个过程中,无单一节点可独立解密任意交易。
通过在排序完成前隐藏交易细节,该机制有效阻断了机器人读取订单并插入前置或穿插交易的行为,显著降低恶意套利风险。
不过,这一保护措施也伴随一定代价:加密交易需支付至少两倍于基础 Gas 价格的费用。此外,在包含 50 个节点的测试环境中,系统每区块平均增加约 20 毫秒处理时间。
并非只有 Aptos 推进此类解决方案。Gnosis Chain 早在 2024 年 7 月便引入基于 Shutter 协议的加密内存池,而以太坊生态中的 Flashbots Protect 则采用私密路由方式,将交易直接传递给区块构建者。
Aptos 强调其核心优势在于由现有验证节点同时承担排序与解密任务,无需依赖外部解密委员会或可信第三方构建者,增强了系统的去中心化程度与安全性。
 661
 944
 447
 971
 342
 232
 564
 711
 603
 859


