
 loading...
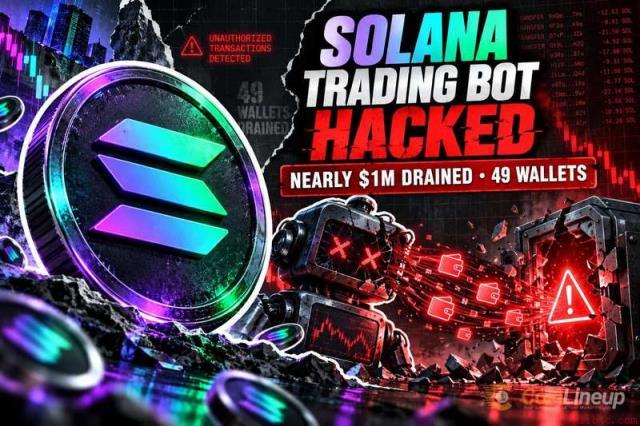
一名黑客在短短94秒内从Solana生态的交易机器人用户资产中转移了接近100万美元的SOL,这一事件再次暴露了自动化交易工具在高权限访问模式下所面临的严重安全隐患。
根据Daily Hodl报道,此次事件发生在Solana网络上,攻击者通过连续多笔未经授权的资金转移,在不到两分钟的时间内清空了目标账户。如此极短的操作周期,显然依赖于高度自动化的脚本或程序,而非人工操作。这表明攻击者已获取了关键的签名权限或接口密钥,从而实现快速、批量的资金调拨。
截至目前,攻击手法、漏洞来源、受影响钱包数量以及是否具备追回可能等核心信息仍未公开。随着调查深入,相关细节将逐步披露。
交易机器人之所以成为攻击热点,根本原因在于其运行机制——为实现毫秒级响应,必须授予用户钱包广泛的代币授权或委托签名权。这种“信任即权限”的设计虽然提升了效率,但也放大了风险敞口。
一旦用户的私钥泄露、API密钥被窃取,或接入的智能合约存在后门,攻击者即可立即接管账户,执行任意交易。此前,围绕Drift协议的安全争议也揭示了类似问题:当验证机制薄弱时,链上速度优势反而可能转化为攻击面扩大。
CISA发布的《安全设计指南》强调,任何需要用户授予权限的软件都应建立清晰的信任边界。该原则对处理钱包访问权的加密工具具有直接指导意义。
若您近期使用过Solana交易机器人,请立即采取行动:通过Solscan等链上浏览器检查您的授权记录,撤销所有不明确或未知的代币授权。
切勿轻信社交媒体流传的“恢复链接”或“退款门户”。在发生黑客事件后,假冒官方渠道的钓鱼攻击频发,极易导致二次损失。
请耐心等待交易机器人平台发布经过验证的事后分析报告。该报告将是了解漏洞路径、影响范围及修复方案的唯一权威来源。鉴于近期多起基础设施事件的复杂性,完整披露可能需数天至数周。
当前,整个Solana生态正面临安全性的重新审视。关于多重签名机制、验证者行为和协议控制的讨论持续升温。与此同时,以太坊在DEX市场份额上的回升,部分反映了用户对链上安全信心的变化。
不到两分钟,百万美元灰飞烟灭。未来,能否建立更透明、更迅速的应急响应机制,将决定这类平台能否赢得用户信任。
 631
 562
 871
 731
 917
 585
 208
 356
 471
 395


