
 loading...
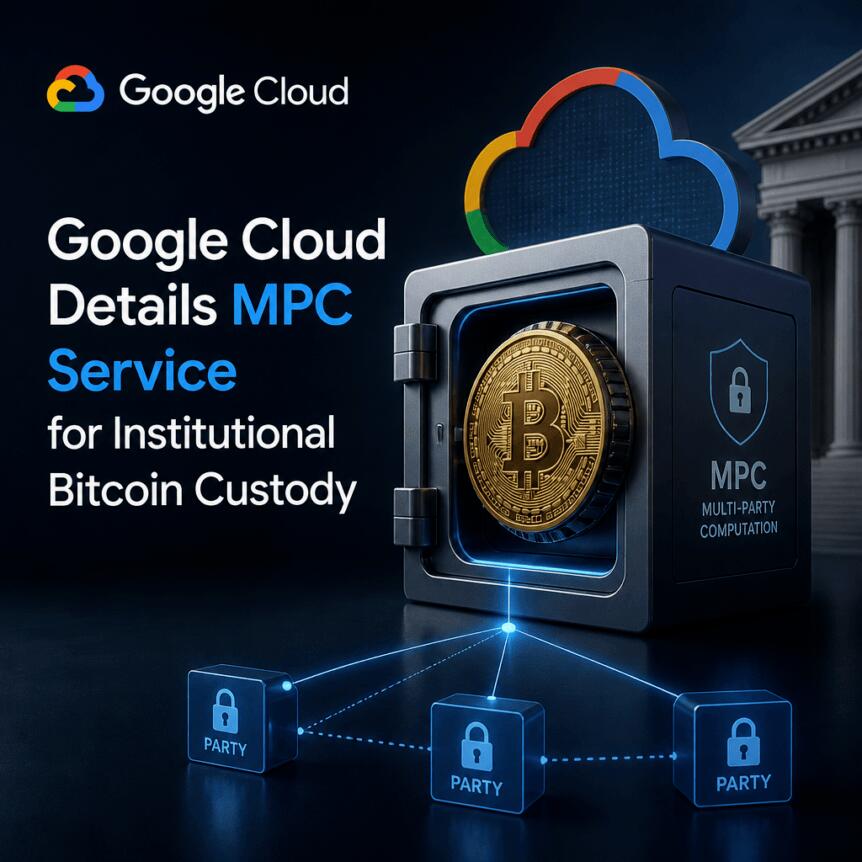
Google Cloud 近日正式发布多方计算(Multi-party Compute, MPC)托管服务,标志着机构级数字资产安全管理迈入新阶段。该服务采用先进的密钥拆分策略,将加密货币私钥分解为多个独立份额,并分布存储于不同环境,确保无单一实体可掌控完整密钥。
在传统模式下,私钥集中存放极易成为攻击目标,一旦泄露即导致资产全数损失。MPC 技术通过分布式密钥生成与联合签名机制,从根本上规避了完整密钥的组装过程。即使部分参与方被攻陷,只要未达到预设的阈值门槛,攻击者仍无法伪造交易或重建密钥。
该服务基于强化版 DLKS23 协议,结合阈值签名技术,每个硬件支持的参与方独立生成并保管自己的密钥份额。签名操作需多节点协作完成,实现真正意义上的去中心化控制。
当前版本已支持 secp256k1 曲线下的 ECDSA 签名,覆盖比特币、以太坊及所有 EVM 兼容链。Google 表示,针对 Solana 的 EdDSA (Ed25519) 支持正在开发中,将进一步拓展应用场景。
实际部署中,机构可灵活配置:例如将一份份额保留在自有硬件设施,另一份交由 Google Cloud 存储,第三份委托第三方独立服务商保管,形成多重信任体系。
包括摩根士丹利、花旗银行、富国银行以及加密交易所 OKX 在内的多家金融机构已加入产品预览测试。10月28日,Google 在纽约举办的数字资产安全研讨会上详细介绍了其技术架构与业务价值。
目前服务处于私有预览阶段,以“现状”形式提供,技术支持有限。公司官方确认,商业版本将于2027年初正式推出,届时将面向全球金融客户提供标准化服务。
作为母公司,Alphabet 已率先应用该技术保护其在以太坊与 Solana 上的数字资产。此举紧随 Google Cloud 推出 Universal Ledger 层1区块链之后,进一步完善企业级支付与资产管理基础设施。
Chainalysis 数据显示,2024年全球被盗加密资产中,约43.8%源于私钥泄露,总金额达22亿美元。而截至2026年,DeFiLlama 统计显示黑客攻击与漏洞利用造成的损失已超23.7亿美元,其中与密钥相关的违规事件占比超过26.4%。
由此可见,传统密钥管理模式已难以为继。MPC 提供的“不可靠单一节点”设计,显著降低攻击成功率,是应对高频率、高成本攻击的有效防线。
尽管当前 MPC 并非后量子密码学方案,但其底层架构具备良好的可扩展性。谷歌表示,未来可集成抗量子算法,以应对潜在的量子计算威胁。
此前研究指出,破解比特币所需的量子比特数量远低于预期,凸显提前布局的重要性。因此,这一技术路径不仅服务于当下安全需求,也为未来十年的加密安全演进奠定基础。
 240
 206
 461
 652
 535
 301
 236
 557
 887
 275


