
 loading...
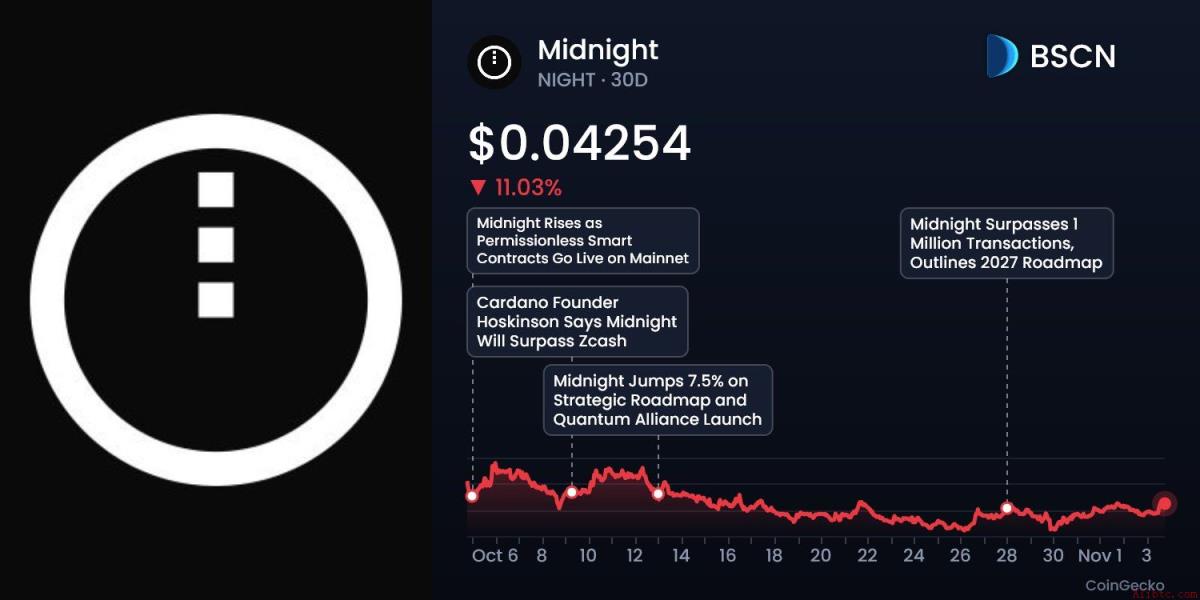
根据最新案例研究,@MidnightNtwrk(代币符号:$NIGHT)所依赖的隐私交易技术基于零知识证明。然而,传统方式要求用户在自有设备上生成此类证明,往往耗时数十秒,并显著影响电池续航。
为突破这一瓶颈,@midnightfdn 与 @BCW_llc 达成合作,将计算任务转移至 Google Cloud 的可信执行环境(TEE)。该环境通过硬件级隔离设计,确保运营方无法访问底层数据,从而保障用户隐私。
Midnight 官方文档指出,当前生成零知识证明必须依赖专用服务器。此前,Lace 钱包用户需自行部署证明服务器,主要通过 Docker 安装运行。尽管对开发者而言操作可行,但对普通用户尤其是移动端用户而言,配置门槛过高,严重制约了实际应用。
虽然托管服务可免除用户部署负担,却带来信任风险:谁有权查看被证明的数据?正是这一核心痛点,促使 Midnight 寻求更安全的替代方案。
Google Cloud 提供的 Confidential Space 与 Kubernetes Engine Confidential Nodes 构成了 Midnight 零知识证明即服务(Proof-as-a-Service)的技术底座。该架构利用机密计算能力,实现对私有数据的全程保护,将环境运营方从信任模型中剥离。
在实际运行中,钱包可在发送数据前验证环境的密封状态。公开代码审查显示,团队正开发针对 GCP Confidential Space 的支持模块,包含“认证路由”机制,允许客户端确认运行代码的真实性与完整性。
此外,该合作不仅限于证明服务。在主网筹备阶段,Google Cloud 已作为首批联合节点运营商之一参与网络运行,其 Mandiant 安全部门亦提供威胁监测与事件响应支持,强化整体网络安全体系。
此次升级对提升采用率具有决定性作用。传统零知识系统因终端设备资源压力大而难以推广,而将高负载计算迁移至可验证的云基础设施,是实现移动端隐私交易实用化的关键一步。

 335
 360
 447
 218
 543
 352
 327
 731
 893
 270


