
 loading...
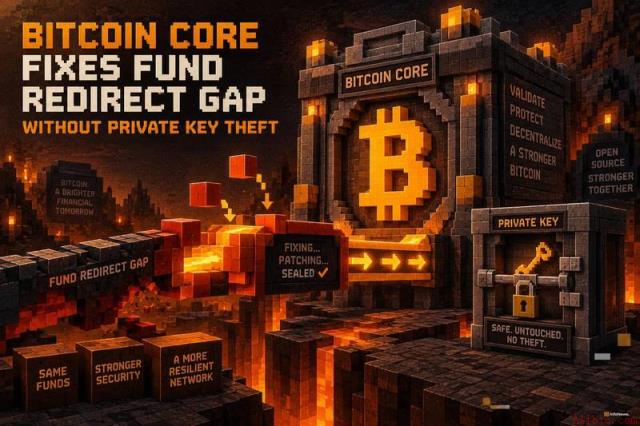
比特币的基础层协议在长达十五年的运行中,始终保持未被外部攻击者篡改账本的记录。这一成就并非源于绝对免疫,而是建立在多重技术机制与高度协同的开发者生态之上。理解这一事实的关键,在于明确区分协议本身的共识规则与位于其上的托管服务、交易所和钱包系统。
比特币的账本并非由单一机构控制的数据库,而是由全球数千个独立节点共同维护的分布式账本。每个节点都严格遵循相同的规则进行验证,不存在可被集中攻击的单点故障。所谓“比特币未被黑客攻击”,特指其共识层——即从未有未经授权方通过改变网络规则或伪造交易历史的方式,成功实现双花、盗用他人资产或超发新币。
媒体常报道的“比特币被盗”事件,大多指向交易所账户被入侵、私钥泄露或用户遭遇钓鱼攻击等上层问题。这些损失虽真实存在,但并不影响主链本身的安全性。当平台面临提款压力或出现安全漏洞时,比特币协议依然完好无损,真正的失败发生在资产存储环节,而非交易验证过程。
三种相互强化的技术机制共同构筑了比特币协议的坚不可摧防线。
每笔交易必须由发送地址对应的私钥生成有效数字签名。根据协议规定,每个输出只能被使用一次;任何重复花费行为将被全网节点视为无效并拒绝。即使拥有极强算力,若无法获取私钥,就无法伪造合法签名。
每个新区块通过哈希值链接至前一个区块,形成链式结构。修改已确认区块需重新完成其后所有区块的工作量证明,计算成本随时间呈指数级增长。理论上,若某实体掌握超过51%算力,可能短暂审查交易或回滚区块,但无法凭空创造新币或为非所有者签署交易。
全节点在接收区块前会逐一校验其是否符合共识规则。任何违反规则的区块将被直接拒绝,无论其来自多大规模的矿池。这种去中心化验证机制杜绝了少数群体强行推动协议变更的可能性。
比特币的持续稳定并非偶然,而是在多次潜在威胁中展现出的强大纠错能力。以下是三次曾引发重大警报的历史事件:
2010年8月,第74,638号区块因整数溢出漏洞被用于生成184,467,440,737枚比特币。补丁客户端在五小时内发布,新版本链于第74,691号区块取代旧链,异常币种被清除。
2013年3月11日,运行0.8.0版本的矿工创建不兼容区块,导致临时分叉。社区迅速协调,大型矿池退回旧版本,并发布0.8.1修复版,避免永久分裂。
2018年9月,披露CVE-2018-17144漏洞,该缺陷可能允许矿工绕过固定发行上限创造额外比特币。修复程序随0.16.3与0.17.0rc4版本推出,且在补丁发布前未发现实际利用案例。
这些事件表明,比特币的韧性来源于快速响应能力与节点网络对非法状态的自动拒绝机制,而非静态防御。
尽管协议层坚如磐石,但用户资产安全仍取决于自身操作习惯与托管选择。
私钥一旦丢失或被盗,攻击者即可合法签署交易转移资金。此时,协议仅忠实地执行了签名指令,而无法判断其合法性。集中式托管平台引入了额外的信任风险,包括内部欺诈、网络安全漏洞与运营失误。
钓鱼邮件、恶意软件替换收款地址、社会工程学诱导等攻击手段,均针对用户而非协议本身。它们通过欺骗用户签署错误交易或更改目标地址来得手。由于签名在密码学上有效,区块链将忠实记录每一笔授权支出。
因此,核心原则是:像保管现金一样保护助记词,签署前逐字符核对地址,委托他人保管前充分了解托管条款。比特币的协议安全是基础,但不能自动延伸至所有上层应用。
截至快照时刻,比特币价格为82,720美元,反映市场对其十五年稳健表现的信心积累。恐惧与贪婪指数为57(贪婪),24小时波动率为-1.23%,并无证据显示此变化与任何安全事件相关。价格变动仅为市场情绪体现,不构成对协议安全性的评估。
 612
 574
 413
313
 508
226
 764
 197
 656


