
 loading...
硬件钱包作为数字资产核心防护工具,其供应链安全性正面临严峻挑战。知名安全专家乔·格兰德(Joe Grand)表示,普通用户几乎无法有效辨别经过篡改的设备,即便具备技术背景也难以逐一排查。
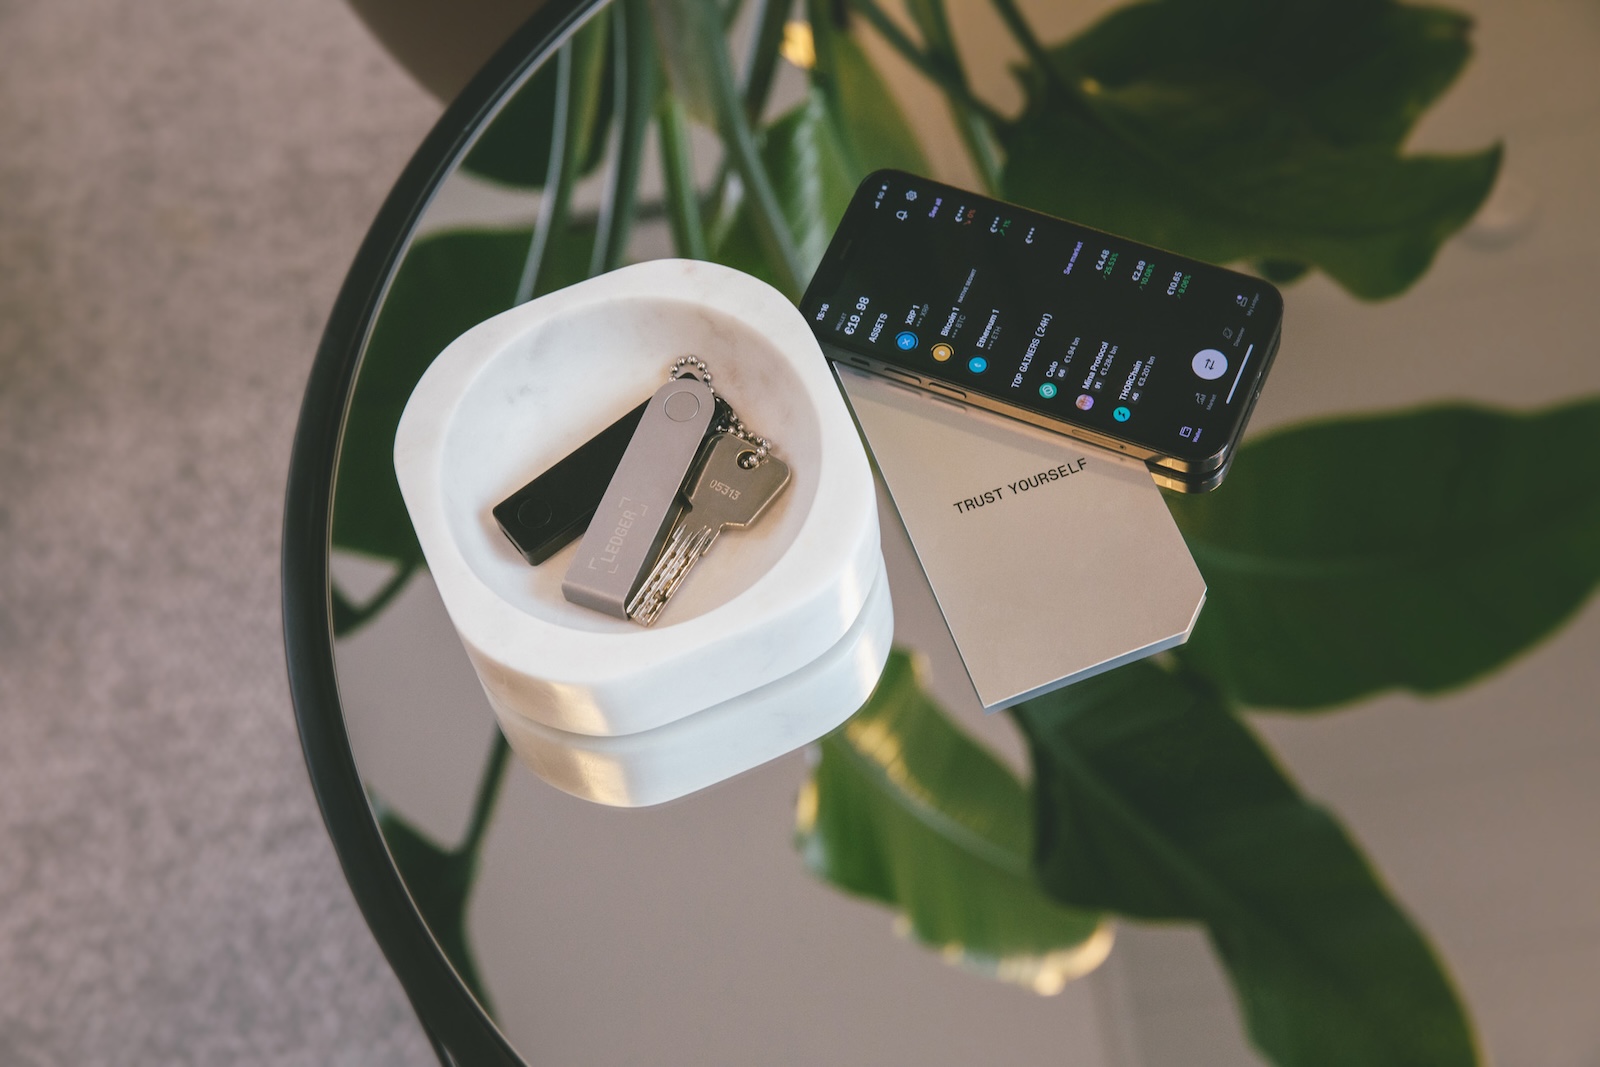
近期关于印度尼西亚、马来西亚及菲律宾授权经销商CryptoBilis销售的Ledger钱包引发广泛关注。法国制造商Ledger确认,部分设备内嵌未经授权的硬件模块,可经由蜂窝网络实时发送用户的助记词信息,严重破坏了硬件钱包离线保存私钥的安全机制。
这一事件凸显了全球对硬件钱包需求激增带来的分销链条延长问题。设备在抵达用户前需经历多次转手,每个环节均可能成为攻击入口。格兰德强调:‘即使像我这样的技术人员,也无法对每台设备进行深度检测。’
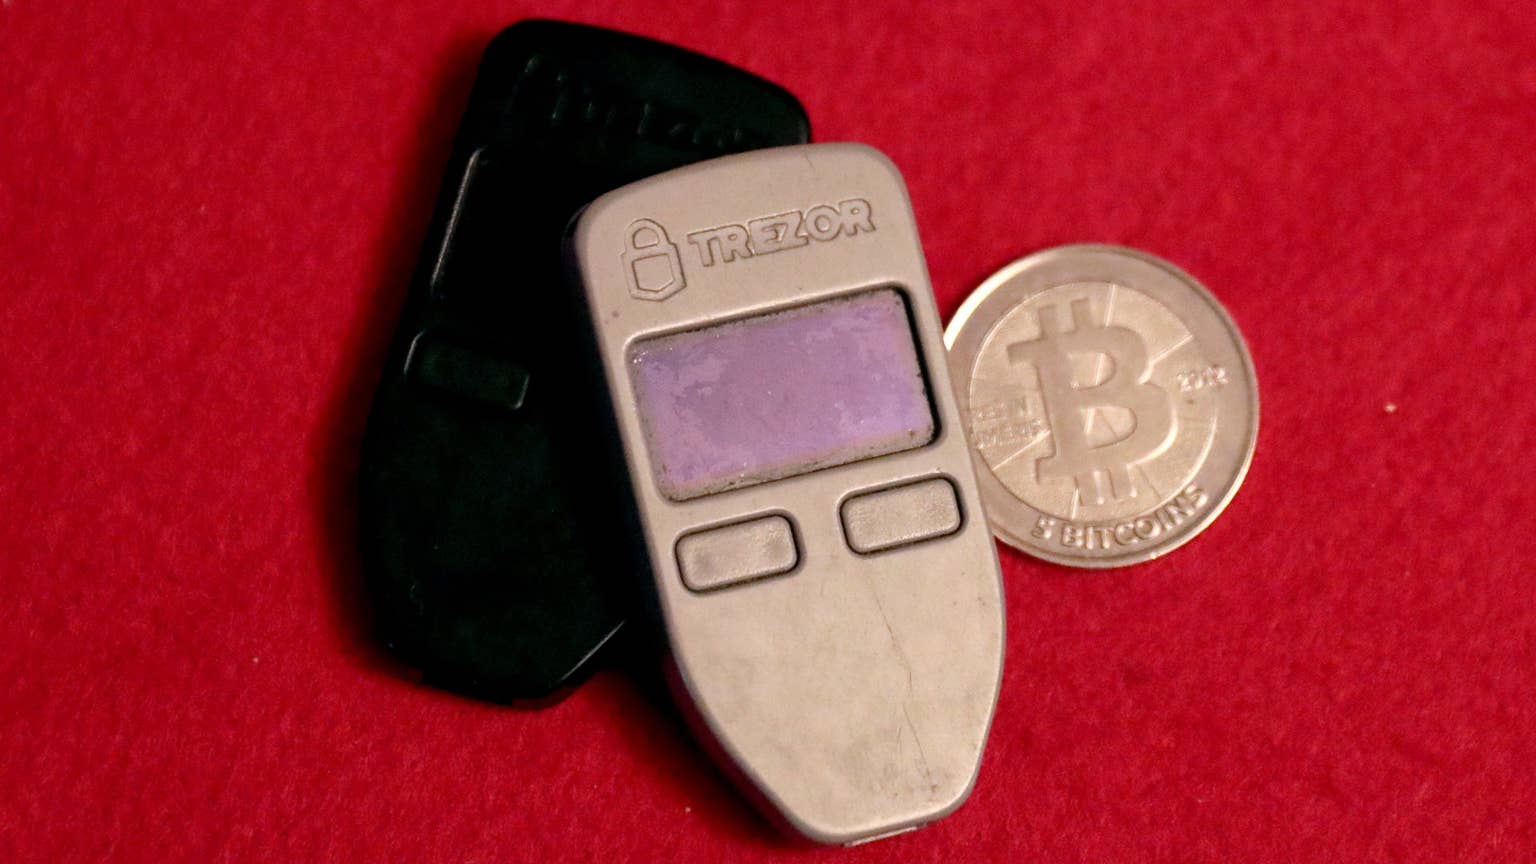
作为主要竞争者,Trezor虽具备固件签名验证和真实性检查功能,但仍承认物理层面的篡改难以完全杜绝。其发言人提醒用户检查包装完整性与全息标签,但明确表示这些手段不足以确保设备未被修改。
值得注意的是,此次攻击利用的是无需修改软件即可从屏幕提取数据的新型植入物。尽管Trezor尚未在其产品中发现类似威胁,已决定收紧授权经销商范围以降低风险。
比特币安全公司Casa首席执行官尼克·纽曼指出,使用硬件钱包本质上引入了对制造商与供应商的信任依赖。他建议采用多重签名架构,并将资产分存于多个受信服务商,以规避单一节点失效带来的损失。
为提升整体安全性,格兰德提出多项改进方案:包括采用透明外壳便于视觉检查内部结构,以及使用防篡改封装,使任何修改痕迹都难以隐藏。他引用电子工程师戴夫·琼斯的观点,认为此类设计虽不能绝对防止攻击,但能显著提高攻击成本与难度。
专家一致主张建立分层防御体系,要求从制造商到终端用户全程保持警惕。未来硬件钱包的安全标准或将向更高透明度与可验证性演进。
| 钱包提供商 | 安全方法 | 近期行动 | Ledger | 离线密钥存储,固件安全 | 确认植入物事件,呼吁谨慎 | Trezor | 真实性检查,签名固件 | 减少经销商,未检测到植入物攻击 | Casa | 多重签名钱包,多样化存储 | 建议将资产分散到不同提供商 |

 379
 797
 560
 756
 665
 300
 752
 638
 345
 707


