
 loading...
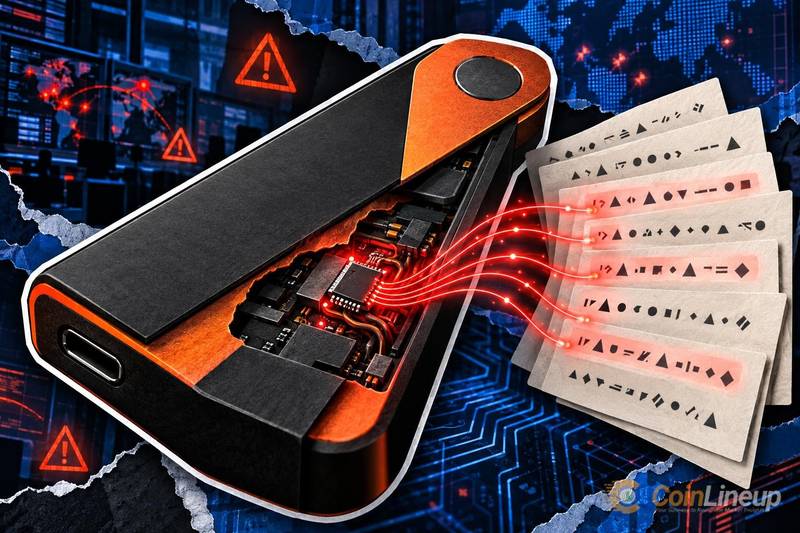
新加坡警方通报,自9月10日起,当地两名用户在正规零售渠道购买的Ledger硬件钱包被发现存在恶意硬件植入,造成约350万新元资产损失。这些设备内部隐藏的组件可在用户设置时捕获24个单词的恢复短语或私钥,进而通过蜂窝网络将数据外传。
作为离线存储私钥的物理设备,硬件钱包本应提供比在线钱包更高的安全性。然而,此次事件暴露了供应链环节中的严重隐患——攻击者通过在终端零售点植入恶意部件,绕过官方验证流程。
调查发现,其中一台受损设备出自樟宜机场的Metapod商店,另一台则来自VivoCity的Challenger门店。这一系列事件发生在Ledger对东南亚转售商CryptoBilis展开初步调查之后,该公司于10月10日确认部分设备中存在未经授权的硬件模块。
10月13日,Ledger宣布暂停在新加坡、马来西亚、印度尼西亚、泰国、菲律宾、越南及香港等七个市场的销售和发货。公司提醒过去90天内从CryptoBilis购入设备的用户不要启用未使用的钱包,并建议已使用用户尽快将资金转移至新生成助记词的钱包中。
尽管Ledger表示其自有系统和直接销售渠道未受影响,且安全元件芯片本身未被攻破,但第三方区块链分析机构估算,此次事件相关的总损失已超过8600万美元。该数据尚未获得公司官方确认,仅涵盖已知报告案例。
类似问题也蔓延至欧洲市场。德国零售商MediaMarktSaturn在一名顾客于设备中发现异常部件后,立即下架所有Ledger产品。据称该案件未造成实际资金损失,但凸显了分销链安全的脆弱性。
10月26日,竞争对手Keystone披露一起独立的数据泄露事件,影响约2.6万名用户。虽然恢复短语和私钥未被窃取,但该公司仍决定销毁1.8万个钱包并暂停出货以控制风险。
目前,新加坡警方仍在推进调查,呼吁公众若掌握相关线索,可通过热线1800-255-0000或在线平台提交信息。专家强调,任何情况下都不得向他人透露助记词或私钥,这是保障数字资产安全的基本原则。
 765
 805
519
 839
 551
 698
 820
 743
 188
 671


