
 loading...
在币安遭遇史上最大规模加密货币盗窃案,并伴随多家韩国金融机构接连遭受网络攻击的背景下,韩国总统李在明已正式指示相关部门研究成立一个集中化、高效能的网络安全领导机构。
在青瓦台举行的内阁会议上,李在明指出,当前“先查漏洞、再补救”的传统模式已无法应对日益复杂的威胁环境。他强调必须构建一个具备跨部门协调能力的统一指挥体系,整合分散于不同政府单位的安全职能。
总统特别提出,应组建由政府与私营企业共同参与的联合工作组,以增强对新兴风险的预判能力。他警告,人工智能技术正被广泛应用于攻击手段中,使得黑客行为更具隐蔽性与自动化特征,因此防御策略亟需由事后处置转向事前预警。
金融、能源及关键信息基础设施被列为优先保护领域,未来该机构或将接管现有多个部门的部分安全权限,具体职责范围仍在讨论之中。
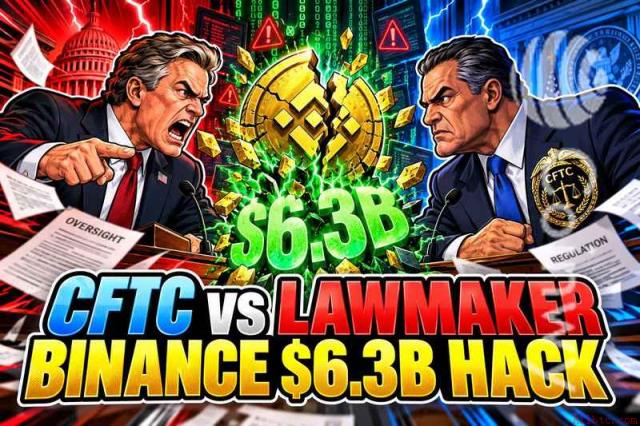
此次政策动向的核心触发点是10月29日发生的币安巨额资产被盗事件。一名黑客在约20分钟内,从连接互联网的热钱包中转移了价值约63亿美元的数字资产,覆盖十条主流区块链。
据区块链分析公司TRM Labs评估,这一金额约为2025年2月Bybit遭袭事件(15亿美元)的四倍,成为全球历史上最严重的加密资产失窃案。
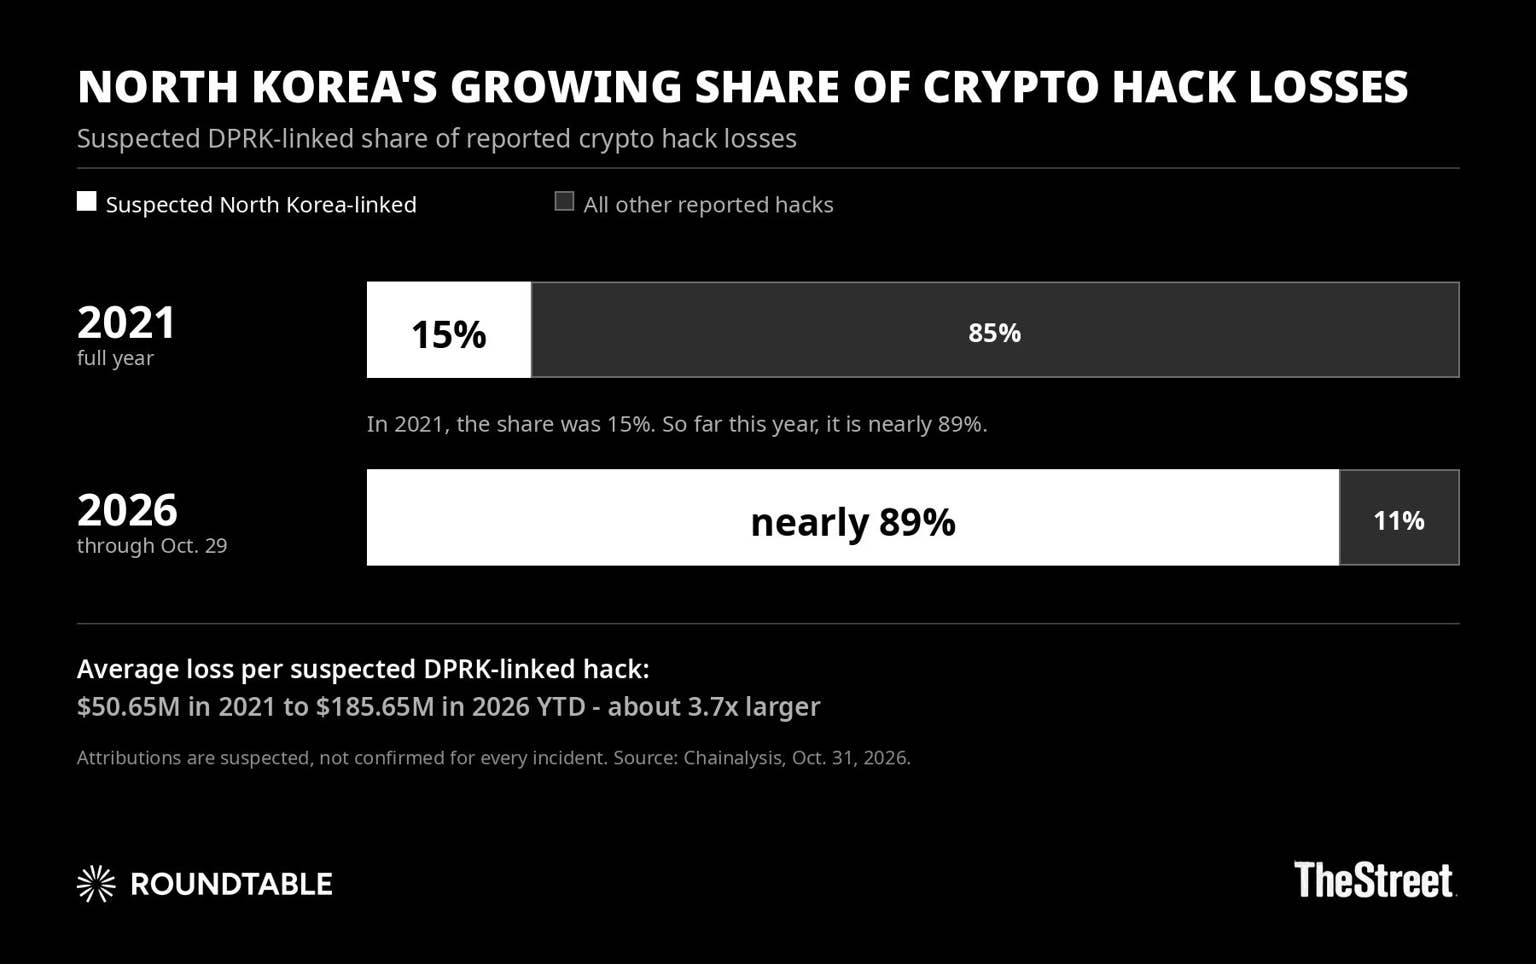
美国联邦调查局(FBI)随后将责任指向朝鲜,相关证据指向名为“TraderTraitor”的黑客组织。尽管朝鲜方面否认指控,称其为“毫无根据的荒谬言论”,但国际社会对此高度关注。
除币安外,近期韩国本土也频发攻击事件。包括未来资产全球投资、加密交易所Bithumb以及大新证券在内的多家机构遭遇入侵,部分导致客户数据外泄。
为应对危机,韩国国家情报院已在超过2,100个公共部门启动紧急安全审查。同时,金融服务委员会召集了Upbit、Bithumb、Coinone、DigitalX和Gopax等主要交易所负责人,评估其在事件后的安全准备状况。
根据现行法规,韩国交易所须将至少80%的客户资产存放于离线冷钱包中。而币安此次被盗资金正是来自在线热钱包,暴露出风险管理中的关键漏洞。
值得注意的是,由于《数字资产基本法》尚未立法通过,韩国本地用户在遭遇损失时可能难以获得充分法律救济。相比之下,币安已宣布恢复服务,并动用公司储备金约95%用于赔偿损失,展现出较强的责任承担能力。
 520
 979
625
 455
 848
 630
 537
 309
 206
507


