
 loading...
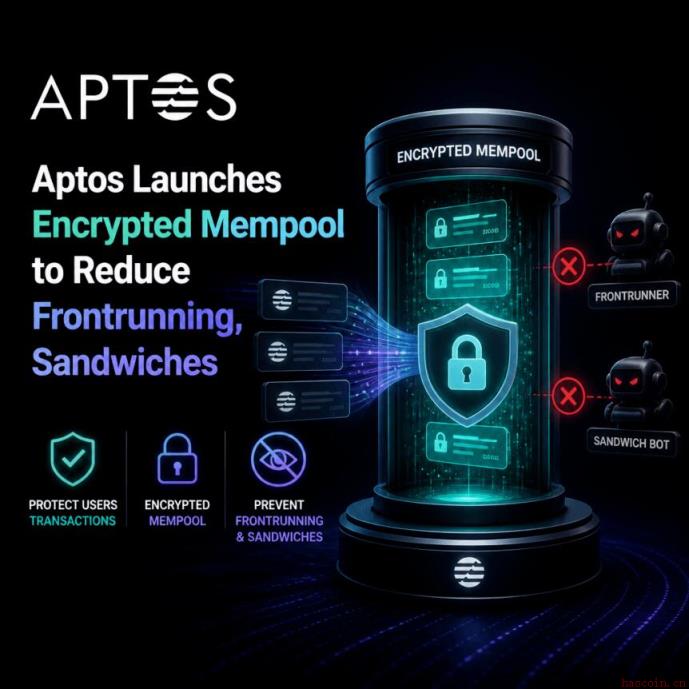
Aptos加密内存池已正式在主网部署,标志着链上交易安全迈进一步。Petra钱包作为首个集成该功能的钱包,在签名界面中提供可选加密选项,让用户自主控制交易信息的可见性。
2026年10月14日,Petra钱包与Aptos官方同步发布更新,宣布加密内存池已在扩展程序中生效。用户可在提交交易前选择对函数调用、金额及交易意图进行加密处理。三个可选层级分别为身份、金额和意图,其中“意图”是新增项,用于细化隐私保护范围。
尽管官方强调该功能有助于缓解MEV风险,但明确表示不能彻底根除相关威胁。此举被视为一项务实的权衡措施,既保留了部分透明度,又增强了交易安全性。
启用加密后,交易中的函数调用与输入数据(如转账金额)将在区块确认前保持隐藏状态。然而,发送者地址与Gas费用仍对公众可见,这意味着该机制并非全链隐私解决方案。
下表展示了不同元素在启用加密后的状态:
元素 | 选择加入后的状态
函数调用 | 最终确定前隐藏
输入数据和金额 | 最终确定前隐藏
发送者地址 | 可见
Gas费用 | 可见
该设计聚焦于减少机器人获取关键交易信息的能力,从而降低被抢先或实施三明治攻击的可能性。
内存池是待处理交易的暂存区,验证者从中挑选交易打包进区块。公开信息容易被自动化机器人读取并利用,实施抢跑或三明治攻击——前者指在用户交易前先行买入,后者则是在其前后分别下单以操纵价格。
对于代币兑换等场景,这类行为可能导致用户实际到账数量远低于预期。通过加密交易细节,可以有效限制机器人规划此类操作的数据基础。
根据GitHub上的AIP-144提案,该系统采用批量阈值加密技术,由一组验证者共同解锁数据。每区块仅需执行一次解密操作,无论包含多少加密交易,因此对网络性能影响极小,支持每秒超1,000笔交易的吞吐量。
该功能的最大优势在于用户自主性——无需额外工具即可在签名环节直接启用。这使得普通用户也能主动参与风险防控。
然而,其效果高度依赖于用户的使用意愿。若多数用户跳过加密选项,则整体防护作用将大打折扣。此外,广泛受益还需更多钱包和应用接入支持。
从长远看,能否真正改善链上生态,取决于开发者采纳率与实际负载测试结果。目前已有路径支持新钱包标准集成,未来可期。
截至2026年10月14日,Aptos加密内存池已完成主网部署,Petra钱包成为首个提供可选加密功能的钱包。这一举措为链上交易者提供了切实可行的风险缓解手段。
后续进展将取决于官方持续更新以及更广泛的钱包生态支持情况。目前尚未公布其他钱包的集成计划或时间表。建议关注Aptos官方X账号及AIP-144提案页面,以获取最新动态。
 608
 805
 521
 178
 853
 388
 663
 960
 458
 971


