
 loading...
盲签(Blind Signing)指用户在签名设备上无法查看交易具体细节的情况下批准区块链操作。这种模式可能隐藏恶意转账、权限授予或篡改指令,成为资金损失的重要路径。尽管清晰签名可呈现可读信息,但其无法确保智能合约本身的安全性。当钱包界面被攻破或硬件钱包显示内容被操控时,盲签便演变为直接资产流失的入口。本文将深入解析其运作逻辑、典型攻击案例及防范策略。
在加密交易中,签名设备仅能解码其支持的数据格式。普通转账通常显示金额与接收地址,而复杂合约调用则以编码后的“调用数据”形式出现,多数用户难以理解。因此,当设备无法解析这些内容时,系统默认进入盲签模式。这一流程涉及三重环节:硬件钱包保管私钥、钱包前端构建交易、用户确认签名。其中,前端若被入侵,可伪造交易内容,使签名行为变成对恶意指令的背书。
2025年2月,一起针对受多重签名保护的交易所钱包之间的常规资金转移事件引发广泛关注。法医调查揭示完整攻击链:
2月4日:一名钱包提供商开发人员的工作站遭社会工程攻击入侵;
2月19日:签名界面所加载的JavaScript代码被注入恶意脚本;
2月21日:用户在看似正常的转账界面上批准了交易,实际签署的是已被替换的负载;
两分钟后:恶意代码自动清除,留下不可逆的后果。
该攻击利用预部署的恶意合约,将控制权授予攻击者,使其无需额外审批即可提取超过40万枚ETH。美国联邦调查局(FBI)公开声明,此事件由朝鲜黑客组织Lazarus集团所为。
转账是单次资产移动,而代币授权允许第三方在设定额度内使用资产。无限制授权则持续有效。对于NFT项目而言,一次授权可能覆盖整个系列。一旦授权被滥用,即使事后撤销也无法追回已发生的资金转移。
清晰签名旨在将复杂的交易数据转化为自然语言摘要,提升用户认知。其核心依赖于一个基于ERC-7730的开源注册表,由独立机构审核并维护可信描述源。该标准自2026年5月起逐步推广,目标是终结盲签现象。
然而,当前状态仍存在局限:清晰签名仅提供内容可见性,并不评估合约安全性。若恶意合约伪装成合法项目,用户仍可能误信。此外,该标准尚未实现普遍采纳,许多钱包仍未集成,意味着盲签依然广泛存在。
1. 确认访问站点的真实性,避免钓鱼链接;
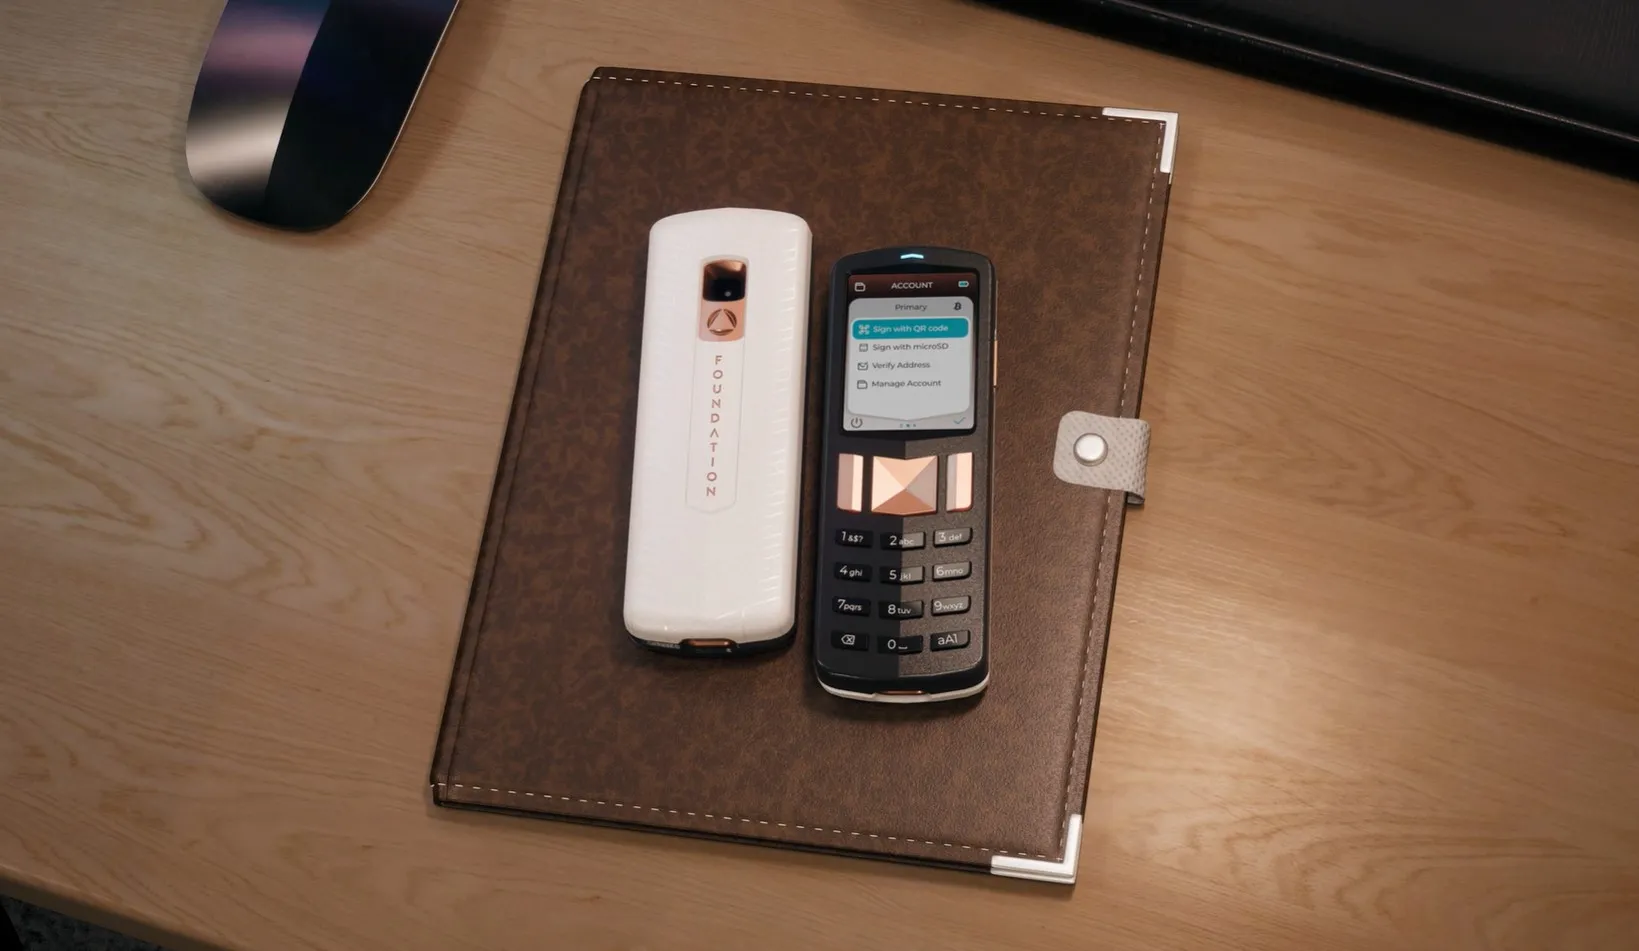
2. 仔细核对设备屏幕显示的接收方地址、金额与授权范围;
3. 若设备提示“无法解释操作”,立即停止签名;
4. 高风险操作使用专用钱包隔离风险;
5. 定期审查代币与NFT的授权列表,大额持有者建议使用外部工具交叉验证交易内容。
一旦怀疑遭遇盲签攻击,应立即采取以下措施:
1. 停止所有签名操作,并将剩余资产迁移至新钱包;
2. 使用可信工具撤销可疑授权;
3. 警惕非请求的“恢复服务”,多为诈骗陷阱;
4. 向平台和执法机构报告事件。
需注意,链上交易一旦确认即不可逆转,旧钱包应视为完全失守,不再用于敏感操作。
在参与新代币或协议前,建议核实以下信息:
- 实时价格与交易量;
- 交易所是否上线;
- 社区教育与安全资源;
- 市值排名与项目背景。
目前,清晰签名标准已生效,部分钱包开始支持,但全面兼容仍在推进中。虽然市场数据可辅助识别虚假项目,但无法消除盲签带来的根本风险。
清晰签名虽改善可见性,但无法覆盖全部交易类型。硬件钱包保障密钥安全,但不保证显示内容真实。重大事件后常伴随网络钓鱼攻击潮,如交易所曾发布的紧急警报所示。已确认的链上操作均不可逆,任何单一工具都无法彻底消除盲签风险。
盲签的本质是用户对界面的信任与链上行为之间的脱节。2025年那起40万ETH被盗事件充分证明,这一漏洞足以造成灾难性后果。清晰签名正在缩小信任鸿沟,但用户自身审慎仍是关键防线。在标准普及前,凡遇无法完整阅读的提示,均应视为盲签风险。‘调用数据’‘多重签名’等术语可在加密货币词典中查证。

 129
 149
 863
 563
 470
 199
 231
 442
 534


