
 loading...
币安近期遭遇一起重大网络安全事件,导致价值约63亿美元的加密资产被非法转移。此次攻击历时数月,黑客通过伪装成正规招聘流程的方式,成功渗透内部系统,最终实现大规模资金窃取。
据币安安全主管Jimmy Su透露,攻击者在9月通过真实招聘平台接触一名软件工程师,以视频面试形式建立信任。对方提供的个人社交媒体资料及身份信息高度逼真,甚至包括冒充首席执行官发送的编程测试任务。
该测试文件在员工设备上安装了隐蔽恶意程序,且未触发常规安全检测机制。这一手法揭示出社会工程攻击的复杂性与隐蔽性,已成为当前加密行业面临的主要威胁之一。
10月20日,攻击者利用受感染设备和内部AI工具,获取两名钱包工程师的登录凭证,并部署恶意代码。九天后,即10月29日UTC时间20:05,开始执行资金转移操作。
调查发现,黑客利用以太坊协议中的EIP-7702功能,操控一个连接互联网的钱包地址,从而绕过部分安全验证。币安耗费数小时才切断访问权限并阻止进一步流失。
美国联邦调查局(FBI)将此次事件归因于朝鲜背景的“TraderTraitor”黑客组织,但朝鲜方面予以否认。尽管缺乏直接证据,该指控仍引发国际社会对国家支持型网络攻击的关注。
Elliptic分析指出,被盗资金的流动呈现脚本化特征,尚未发现明确由人工智能代理主导的迹象。然而,币安创始人赵长鹏警告称,未来人工智能可能被用于自动化攻击,加剧交易所与金融机构的安全风险。
为减少损失,相关合作方已冻结约28.5亿美元被盗资产。币安宣布使用自有资金替换约98%受影响代币,客户无需承担财务损失。
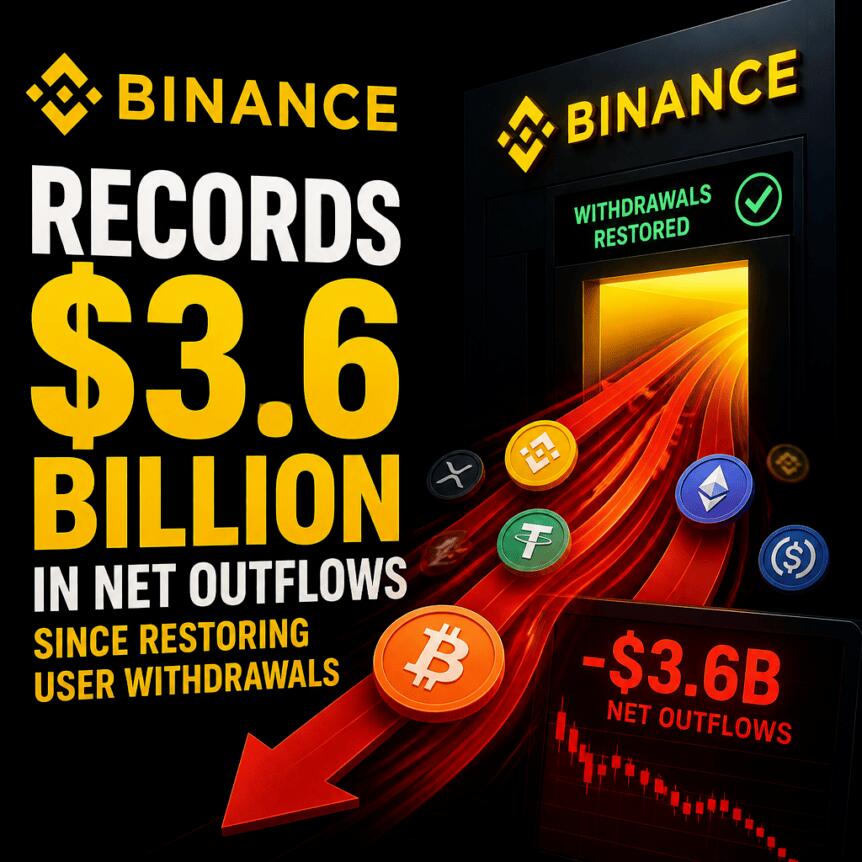
随着客户流出压力缓解,币安于周二启动第二阶段提现流程。46小时内累计提现金额达109.7亿美元,净流出52.8亿美元。公司表示将开展独立安全审查,并已在今年拦截57起疑似朝鲜关联的攻击行为。
赵长鹏呼吁推动全行业建立统一的安全标准,加强跨机构协作。目前相关讨论正在进行中,但尚未形成具体实施方案。
 889
 985
 484
 338
 442
 186
 520
305
 699
 206


