
 loading...
币安在近期安全通报中表示,已识别并阻断57起与朝鲜相关的网络威胁活动,其中涉及招聘诈骗、恶意开发工具及伪装视频会议应用等手段。尽管部分攻击突破防线,但公司已实现受影响资产98%的追回,目前仍在持续购买流动性较低的代币以完成全部补回。
联合创始人何一在X平台发文指出,攻击者利用社会工程学策略,包括伪造面试流程、篡改软件包和浏览器扩展,以及部署伪装成主流开发工具的恶意程序,试图渗透员工系统。此外,虚假视频会议应用也成为关键入侵渠道,旨在窃取账户凭证或植入远程控制恶意软件。
调查显示,一名软件工程师于9月在正规求职平台接到自称项目总监的联系,经由两名伪装身份的面试官进行视频沟通。对方展示的社交媒体资料包含个人照片与视频,具有高度真实性。第二位“首席执行官”引导该工程师下载一项任务,其中嵌入恶意代码,在安装时绕过端点防护机制。
10月20日,攻击者利用被感染设备访问内部AI工具,并进一步获取两名钱包工程师的权限。这些凭证随后被用于操控钱包签名操作,最终导致大规模资产外流。尽管币安未明确说明57起案例中多少涉及招聘诱饵,但其初步分析确认部分损失与Binance 14热钱包有关。
区块链分析公司Blockaid发现,有50笔EIP-7702授权提交记录,其中一笔成功将控制权转移至恶意合约,成为关键风险节点。
截至11月3日,币安已实现被盗代币资产98%的补回。公司表示,当前仍需购买流动性较差的资产,因此恢复进程较为缓慢。其预留资金已超出弥补损失所需金额。
此前,币安于11月1日重新开放比特币提币服务,当时补回率约为95%。目前已全面支持BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD和ZEC等主流资产的提币。
对于其他非主流代币,因数量庞大且流动性不足,购买周期较长。恢复工作采用分阶段方式,按资产类别与网络逐步推进。11月3日,币安恢复了以太坊链上31种资产及Solana链上20种资产的提币功能。
资金来源包括用户安全资产基金(SAFU)、期货保险基金超额储备以及币安国库资金。所有恢复动作均经过严格审计与验证。
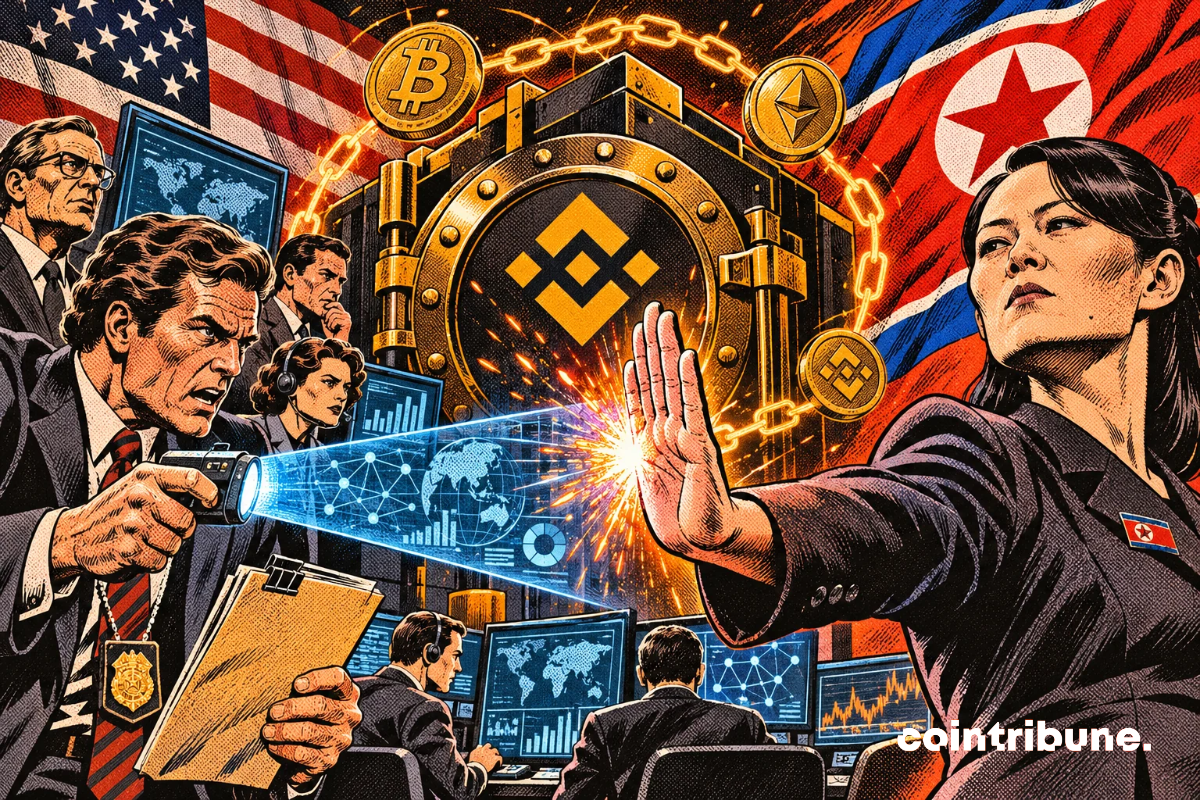
FBI于10月31日发布网络安全警报,将此次事件归咎于朝鲜黑客组织“TraderTraitor”。该机构联合美国特勤局与国税局刑事调查部门展开调查,确认攻击者主要将被盗资金转换为以太币,并计划通过去中心化金融(DeFi)平台与即时兑换服务进一步洗钱。
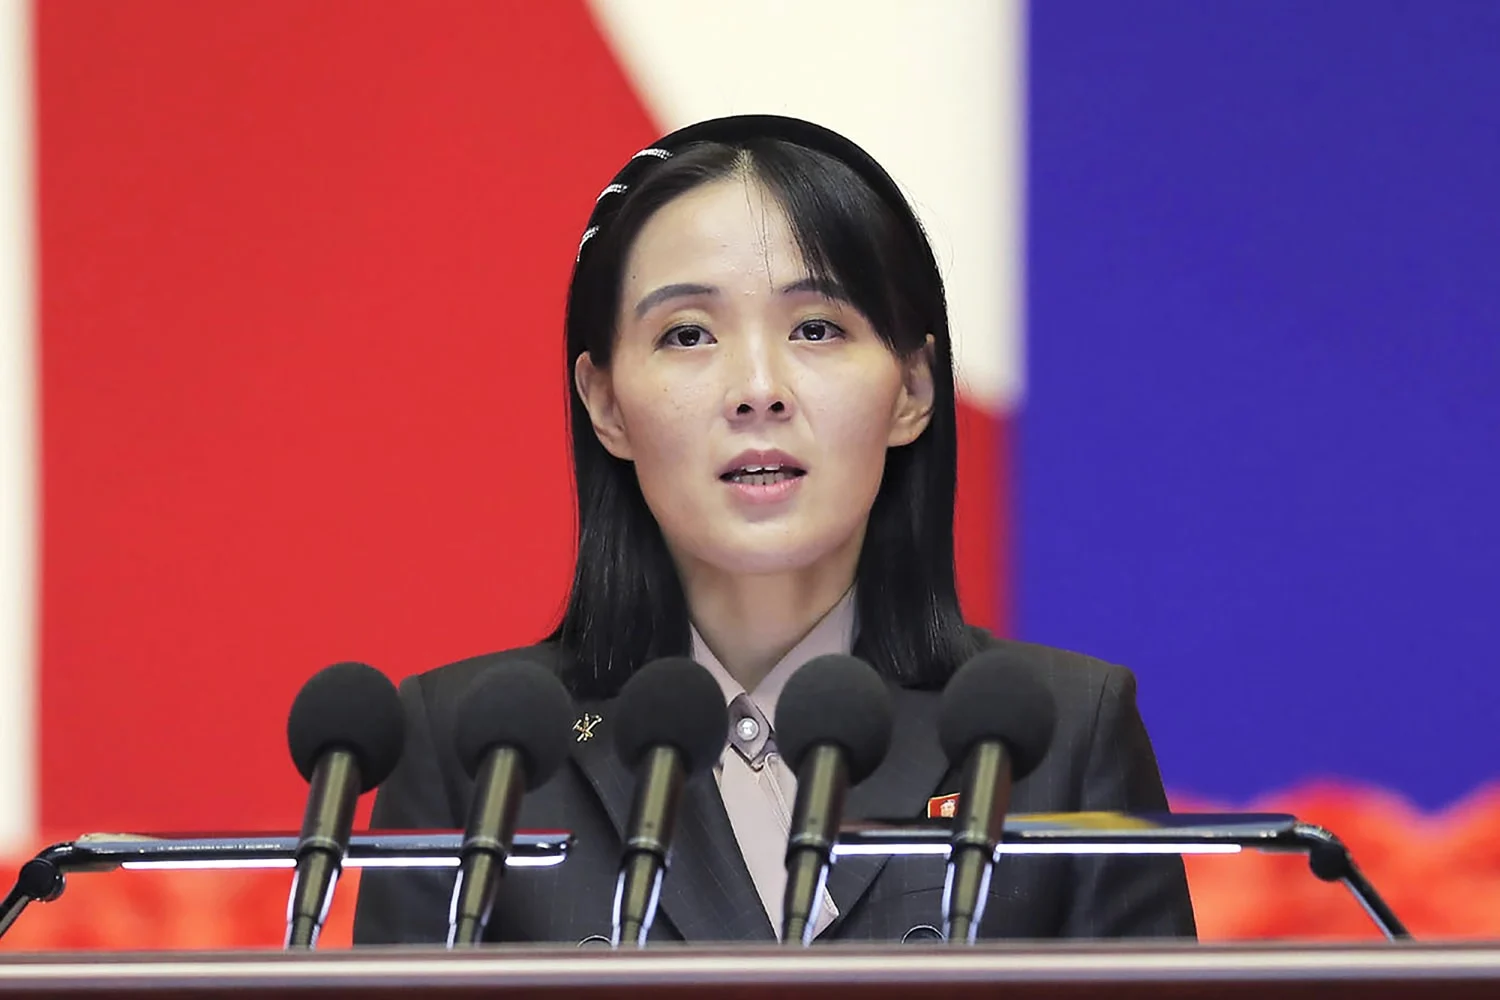
相关机构已敦促交易所、区块链分析公司及DeFi服务商封锁涉案地址及其衍生资产的交易路径。11月3日,朝鲜方面否认参与,金正恩之妹金与重在国家媒体声明中驳斥美方指控。
独立追踪显示,在币安实施资产替换期间,约28枚比特币(价值约220万美元)于11月1日至2日凌晨进入18笔CoinJoin交易,表明资金正在被混币处理以掩盖来源。
而直接从币安盗走的18,270枚比特币仍集中在19个地址中,尚未被转移。Elliptic对超过40,000笔交易、12,000个钱包及11条区块链进行了分析,估算与本次事件相关的地址仍持有约32.4亿美元资产,主要以比特币和以太坊形式存在。
 426
 982
 244
 881
 442
 731
 520
 101
 460
 764


